1 Je remplis sur le terrain
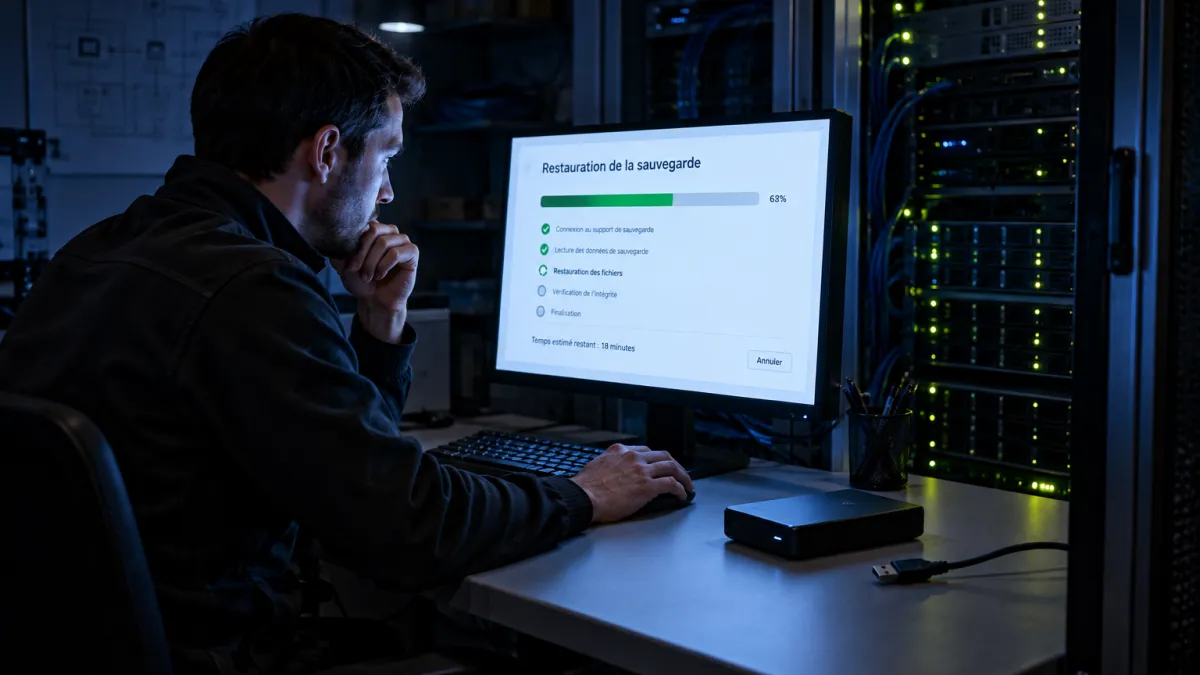
Test de restauration d’une sauvegarde informatique
Liste des données essentielles à l’activité à jour
Messagerie comprise dans la sauvegarde
2 Relevé terminé : le rapport complet est prêt
Rapport
10 novembre 2026
Score global
Extrait : 3 points sur 31
Toutes les réponses, commentaires et photos sont dans le rapport. Voir les 31 points de ce modèle
Voir un vrai rapport partagé (exemple)Écarts
Messagerie comprise dans la sauvegarde
Créer une action pour cette ligne
Si besoin, je crée une action : chaque écart peut recevoir un responsable et une échéance, et les actions se regroupent en plans d’action.
À quoi sert ce modèle
Un lundi matin, les écrans de la comptabilité affichent tous le même message en anglais : les fichiers sont chiffrés, une rançon est demandée. Le dirigeant respire, il paie un prestataire pour les sauvegardes depuis cinq ans. Le prestataire arrive à 10 h. Les sauvegardes étaient sur le NAS du bureau, branché au réseau : chiffrées elles aussi. La copie « externe » est un disque USB qui n’a plus été rebranché depuis mars. Il faudra trois semaines pour reconstituer la comptabilité à partir des relevés bancaires.
Une sauvegarde qu’on n’a jamais restaurée est un pari. Le logiciel affiche « terminée avec succès » tous les soirs, et personne ne sait si le fichier qu’il contient s’ouvre, s’il est complet, ni combien de temps il faudrait pour tout remettre en place. Ce contrôle ne pose qu’une question sérieuse : a-t-on, aujourd’hui, remis quelque chose en service à partir d’une sauvegarde ? Tout le reste sert à y arriver. Il remplace le mail rassurant du prestataire et le voyant vert du NAS.
Il ne refait pas l’audit cybersécurité d’une PME, qui regarde les mots de passe, les mises à jour et le pare-feu. Il ne s’intéresse qu’aux copies de vos données et à votre capacité à les récupérer.
Pour qui : le dirigeant de PMI, le responsable informatique, le prestataire d’infogérance qui veut montrer à son client que la sauvegarde fonctionne vraiment.
Fréquence recommandée : chaque trimestre, et après tout changement de serveur, de logiciel ou de prestataire. L’ANSSI et la CNIL demandent des tests réguliers de restauration, sans fixer de fréquence.
Ce que mesure le score : la part des points conformes parmi les points applicables. La restauration du jour doit réussir à chaque fois : un seul fichier qui ne s’ouvre pas suffit à remettre en cause toute la chaîne. Un score qui baisse d’un trimestre à l’autre montre presque toujours la même chose : de nouvelles données ou un nouveau logiciel que personne n’a ajoutés à la sauvegarde. Un score élevé ne prouve pas que l’entreprise redémarrera : seule une restauration menée jusqu’au bout le prouve.
Ce que ce modèle ne couvre pas : le plan de continuité complet de l’entreprise et la sécurité générale du système informatique. Il ne remplace pas non plus les engagements écrits d’un prestataire, qu’il faut lire à part.
Les 31 points de ce modèle
25 questions notées sur 31. Chaque question a son type de réponse et, quand c’est utile, un seuil d’alerte.
Ce modèle est un point de départ. Une fois copié dans votre compte, tout se modifie : les questions, leur formulation, les seuils, les sections, et vous ajoutez vos propres points de mesure.
Le test
-
Texte libre
Système testé
Serveur, NAS, poste, logiciel métier, espace dans le nuage.
-
Choix dans une liste
Motif du test
-
Texte libre
Personne qui réalise la restauration
Ce qui est sauvegardé
-
Liste des données essentielles à l’activité à jour
L’ANSSI conseille d’inventorier le matériel puis les données dont dépend la poursuite de l’activité.
-
Base du logiciel métier ou de gestion comprise dans la sauvegarde
-
Messagerie comprise dans la sauvegarde
N/A si la messagerie est fournie par un service qui la sauvegarde au contrat, et que vous l’avez vérifié.
-
Licences, fichiers de configuration et sources d’installation sauvegardés
-
Données enregistrées sur les postes couvertes, pas seulement le serveur
Copies et emplacements
-
Au moins 3 copies des données
-
Copies réparties sur au moins 2 supports différents
-
Une copie hors ligne, débranchée du réseau après la sauvegarde
Règle « 3-2-1 » citée par l’ANSSI et la CNIL : 3 copies, 2 supports, dont 1 hors ligne. Cette copie se teste dans un environnement isolé, jamais en la rebranchant sur un système dont on doute.
-
Une copie conservée sur un autre site que les serveurs
La CNIL recommande un site géographiquement distinct.
-
Sauvegardes protégées contre l’effacement par un compte ordinaire
-
Sauvegardes chiffrées quand elles quittent l’entreprise
N/A si aucune copie ne sort des locaux.
Dernière sauvegarde
-
Valeur en heures
Ancienneté de la dernière sauvegarde réussie
Relevé sans seuil, lu dans le journal du logiciel de sauvegarde.
Aucun écart toléré
-
Dernière sauvegarde réussie dans la fréquence prévue
-
Journal des sauvegardes consulté par quelqu’un chaque semaine
-
Valeur en échecs
Nombre d’échecs de sauvegarde non traités sur le mois écoulé
Zéro est la seule valeur conforme.
Aucun écart toléré
Restauration du jour
-
Restauration réellement effectuée pendant ce contrôle
Lire le rapport « sauvegarde réussie » ne compte pas : il faut remettre des données en place.
-
Données restaurées dans un emplacement de test, sans écraser la production
-
Fichiers restaurés qui s’ouvrent normalement
-
Base du logiciel métier restaurée et consultable
N/A si l’entreprise n’a pas de logiciel métier.
-
Version ancienne d’un fichier, d’au moins un mois, retrouvée et restaurée
-
Valeur en minutes
Durée totale de la restauration
Relevé sans seuil : du lancement jusqu’aux données utilisables.
Aucun écart toléré
-
Durée de restauration compatible avec l’interruption admise
N/A si cette durée n’a pas encore été fixée, ce que la section suivante relève.
Organisation
-
Procédure de restauration écrite et à jour
-
Une deuxième personne capable de restaurer seule
-
Perte de données tolérée et durée d’interruption admise fixées par la direction
-
Identifiants du système de sauvegarde accessibles même si le réseau est hors service
Suites du test
-
Résultat du test transmis au dirigeant
-
Texte libre
Observations
Construit avec Kaizen.fr
Ce modèle emploie 4 des 10 types de réponse du moteur. Les voici tous : votre formulaire se compose avec ceux que votre métier demande.
- Valeur numérique avec unité employé ici
- Valeur cible ± tolérance
- Note
- Pourcentage
- Échelle personnalisée
- OK / NOK employé ici
- Liste de choix employé ici
- Texte libre employé ici
- Date
- Photo à fournir
Comment l’utiliser
- Préparez le périmètre, les accès et les critères de réussite. Un exercice organisé est ce qui évite d’abîmer la production. Choisissez des données représentatives, et ajoutez si vous le voulez un fichier tiré le jour même.
- Restaurez ailleurs que sur l’original. Un dossier de test évite d’écraser les données de production pendant le contrôle.
- Ouvrez vraiment ce que vous avez restauré. Un fichier présent mais illisible n’est pas une sauvegarde.
- Chronométrez du début à la fin. La durée réelle, comparée à ce que l’entreprise peut supporter d’arrêt, dit si la sauvegarde est utile ou seulement présente.
- Faites restaurer par la deuxième personne. Si seul le prestataire sait le faire, l’entreprise dépend d’un numéro de téléphone.
- Faites vérifier la copie hors ligne dans un environnement isolé. C’est celle qui survit à un rançongiciel, et souvent celle qu’on oublie depuis des mois. Après un incident, ne la rebranchez jamais sur le système suspect : faites-la tester à part, par une personne compétente, en préservant l’original.
- Notez tout de suite ce qui a manqué. Chaque donnée absente de la sauvegarde s’ajoute avant le test suivant.
Les erreurs classiques
- Garder toutes les copies branchées au réseau. Un rançongiciel chiffre le serveur et les sauvegardes dans la même nuit.
- Se fier au message « sauvegarde réussie ». Il dit que la copie s’est faite, pas qu’elle contient les bonnes données ni qu’elle se relit.
- Oublier les données des postes. Les fichiers enregistrés sur le bureau d’un ordinateur échappent à la sauvegarde du serveur, et ce sont souvent les plus récents.
- Ne sauvegarder que la dernière version. Un fichier corrompu la semaine dernière a déjà écrasé sa copie saine, et rien ne permet de revenir en arrière.
- Ranger le disque de sauvegarde à côté du serveur. Un incendie, un dégât des eaux ou un vol emportent l’original et la copie ensemble.
- Laisser un seul prestataire détenir les accès. S’il est injoignable ou si le contrat s’arrête, personne ne peut lancer la restauration.